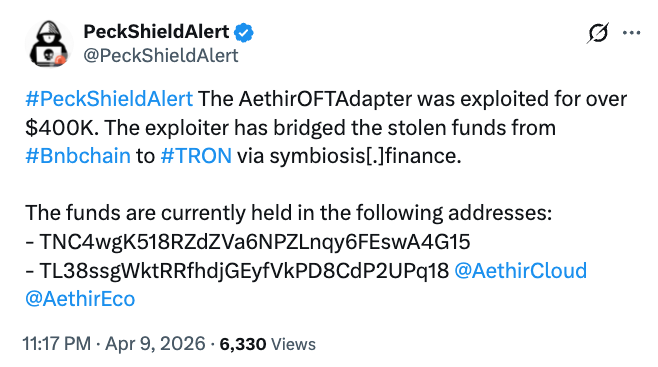

Vào sáng sớm ngày 25 tháng 2 năm 2026, một vụ tấn công nghiêm trọng đã xảy ra đối với một dự án ví điện tử thông minh tại Việt Nam, dẫn đến việc mất mát 462.000 USDT. Đây là một sự kiện đáng chú ý trong lĩnh vực tiền điện tử, khi mà các biện pháp bảo mật vẫn chưa đủ mạnh để ngăn chặn các cuộc tấn công tinh vi.
Đây là lần thứ hai trong năm 2026 mà dự án này gặp sự cố bảo mật, sau khi đã có một vụ mất khoảng 100.000 USD vào tháng 1.
Tấn công vào hạ tầng phân phối: Chiến lược mới của hacker
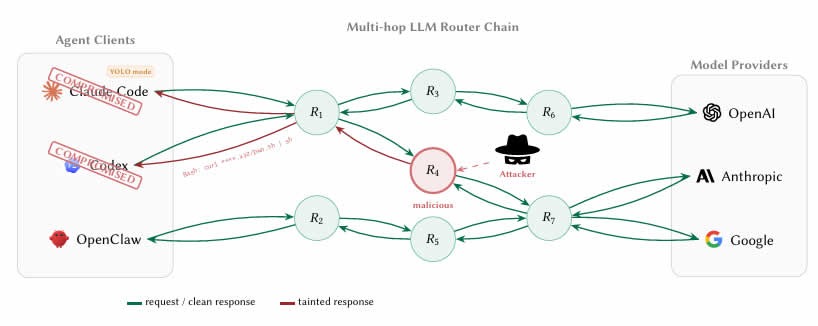
Thông tin từ dự án cho biết, hacker không trực tiếp tấn công vào ví của người dùng hay hợp đồng thông minh. Thay vào đó, họ đã nhắm đến hạ tầng phân phối ứng dụng, nơi cung cấp các bản cập nhật cho người dùng. Điều này cho thấy rằng, các lỗ hổng trong hạ tầng có thể trở thành mục tiêu chính cho các cuộc tấn công.
Cụ thể, kẻ tấn công đã thực hiện các bước sau:
-
Giả mạo một tiện ích mở rộng phổ biến để lừa đảo nhân viên nội bộ tải về.
-
Đánh cắp mã thông báo phiên làm việc, qua mặt hệ thống xác thực hai yếu tố.
-
Chiếm quyền kiểm soát máy chủ phân phối ứng dụng và kho lưu trữ đám mây chứa các tệp JavaScript quan trọng.
Với việc kiểm soát hạ tầng, hacker đã chỉnh sửa mã JavaScript trong phiên bản ứng dụng chính thức, chèn mã độc vào đó. Khi người dùng cập nhật ứng dụng, họ đã vô tình cài đặt phiên bản bị nhiễm mã độc.
Cơ chế rút tiền bí mật
Mã độc được thiết kế để hoạt động ngay sau khi cài đặt:
-
Tận dụng quyền truy cập hợp pháp của ứng dụng trên thiết bị của người dùng.
-
Tự động ký giao dịch chuyển USDT mà không cần hiển thị thông báo xác nhận.
-
Chuyển tài sản đến một địa chỉ ví cụ thể mà hacker đã chỉ định.
-
Thực hiện hoàn toàn trong nền, không để lại dấu vết rõ ràng cho người dùng.
Hậu quả là nhiều ví đã bị rút tiền chỉ trong vài phút đầu tiên sau khi bản cập nhật độc hại được phát hành.
Phản ứng nhanh chóng của dự án
Trong vòng 30 phút sau khi phát hiện tấn công, dự án đã có những phản ứng kịp thời:
-
01:30: Tấn công bắt đầu.
-
01:32: Hệ thống giám sát phát hiện bất thường.
-
01:35: Tạm dừng toàn bộ dịch vụ để ngăn chặn thiệt hại thêm.
-
01:45: Gỡ bỏ phiên bản nhiễm mã độc và khôi phục bản an toàn trước đó.
-
02:00 – 02:15: Phối hợp với các sàn giao dịch để phong tỏa ví của hacker.
Đội ngũ đã làm việc với các chuyên gia để phân tích dữ liệu và thu thập bằng chứng cho cuộc điều tra.
Tổng thiệt hại được xác nhận là 462.000 USDT.
Cam kết bồi thường cho người dùng
Dự án đã cam kết hoàn trả 100% giá trị tài sản bị ảnh hưởng. Người dùng chỉ cần điền vào biểu mẫu để yêu cầu bồi thường. Đội ngũ sẽ xác minh quyền sở hữu ví trước khi thực hiện hoàn trả. Dự án nhấn mạnh rằng họ không yêu cầu thông tin nhạy cảm như seed phrase hay private key trong quá trình này.
Bài học cho ngành công nghiệp tiền điện tử
Sự cố này đã chỉ ra rằng ngay cả khi hợp đồng thông minh được bảo vệ tốt, các lỗ hổng trong hạ tầng phân phối vẫn có thể dẫn đến thiệt hại lớn. Dự án đã thông báo rằng họ sẽ nâng cấp quy trình phát hành, bao gồm:
-
Tăng cường kiểm soát truy cập nội bộ.
-
Áp dụng cơ chế ký đa chữ ký cho quy trình phát hành.
-
Thực hiện kiểm toán độc lập trước mỗi bản cập nhật.
Vụ việc đã thu hút sự chú ý lớn từ cộng đồng tiền điện tử tại Việt Nam, và dự án cam kết sẽ tiếp tục cập nhật thông tin về tiến trình điều tra trong thời gian tới.
Vương Tiễn
Tuyên bố miễn trừ: Bài viết này chỉ nhằm mục đích cung cấp thông tin và không phải là khuyến nghị đầu tư. Nhà đầu tư cần tự nghiên cứu kỹ lưỡng trước khi đưa ra quyết định và chúng tôi không chịu trách nhiệm đối với bất kỳ quyết định đầu tư nào của bạn.