
Trong thời gian gần đây, các nhà đầu tư tiền điện tử đang phải đối mặt với một thực trạng đáng lo ngại: sự gia tăng mạnh mẽ của các cuộc tấn công lừa đảo tinh vi. Đặc biệt, trong tháng 1 vừa qua, thiệt hại từ các cuộc tấn công này đã tăng vọt hơn 200%, khiến nhiều người phải cảnh giác hơn bao giờ hết.
Dựa trên thông tin từ một công ty bảo mật chuyên về blockchain, các cuộc tấn công lừa đảo đã lấy đi khoảng 6,3 triệu USD từ ví của người dùng chỉ trong tháng đầu tiên của năm. Mặc dù số lượng nạn nhân giảm 11%, nhưng tổng giá trị tài sản bị đánh cắp lại tăng đến 207% so với tháng 12 năm trước, cho thấy một xu hướng đáng báo động trong lĩnh vực tiền điện tử.
Sự gia tăng của các cuộc tấn công lừa đảo và chiến thuật mới của hacker
Điều này cho thấy một sự thay đổi rõ rệt trong chiến thuật của tội phạm mạng, khi họ chuyển sang tập trung vào những cá nhân có tài sản lớn, thay vì tấn công hàng loạt vào các tài khoản nhỏ lẻ. Chiến lược này được gọi là “săn cá voi”, và nó đã mang lại hiệu quả cao cho các hacker.
Theo báo cáo từ công ty bảo mật, chỉ hai nạn nhân đã chiếm tới gần 65% tổng thiệt hại do các cuộc tấn công lừa đảo gây ra trong tháng 1. Trong một vụ việc nghiêm trọng, một người dùng đã mất đến 3,02 triệu USD chỉ vì đã ký vào một chức năng độc hại như “permit” hoặc “increaseAllowance”, cho phép kẻ tấn công truy cập vào tài sản mà không cần sự phê duyệt của người dùng.
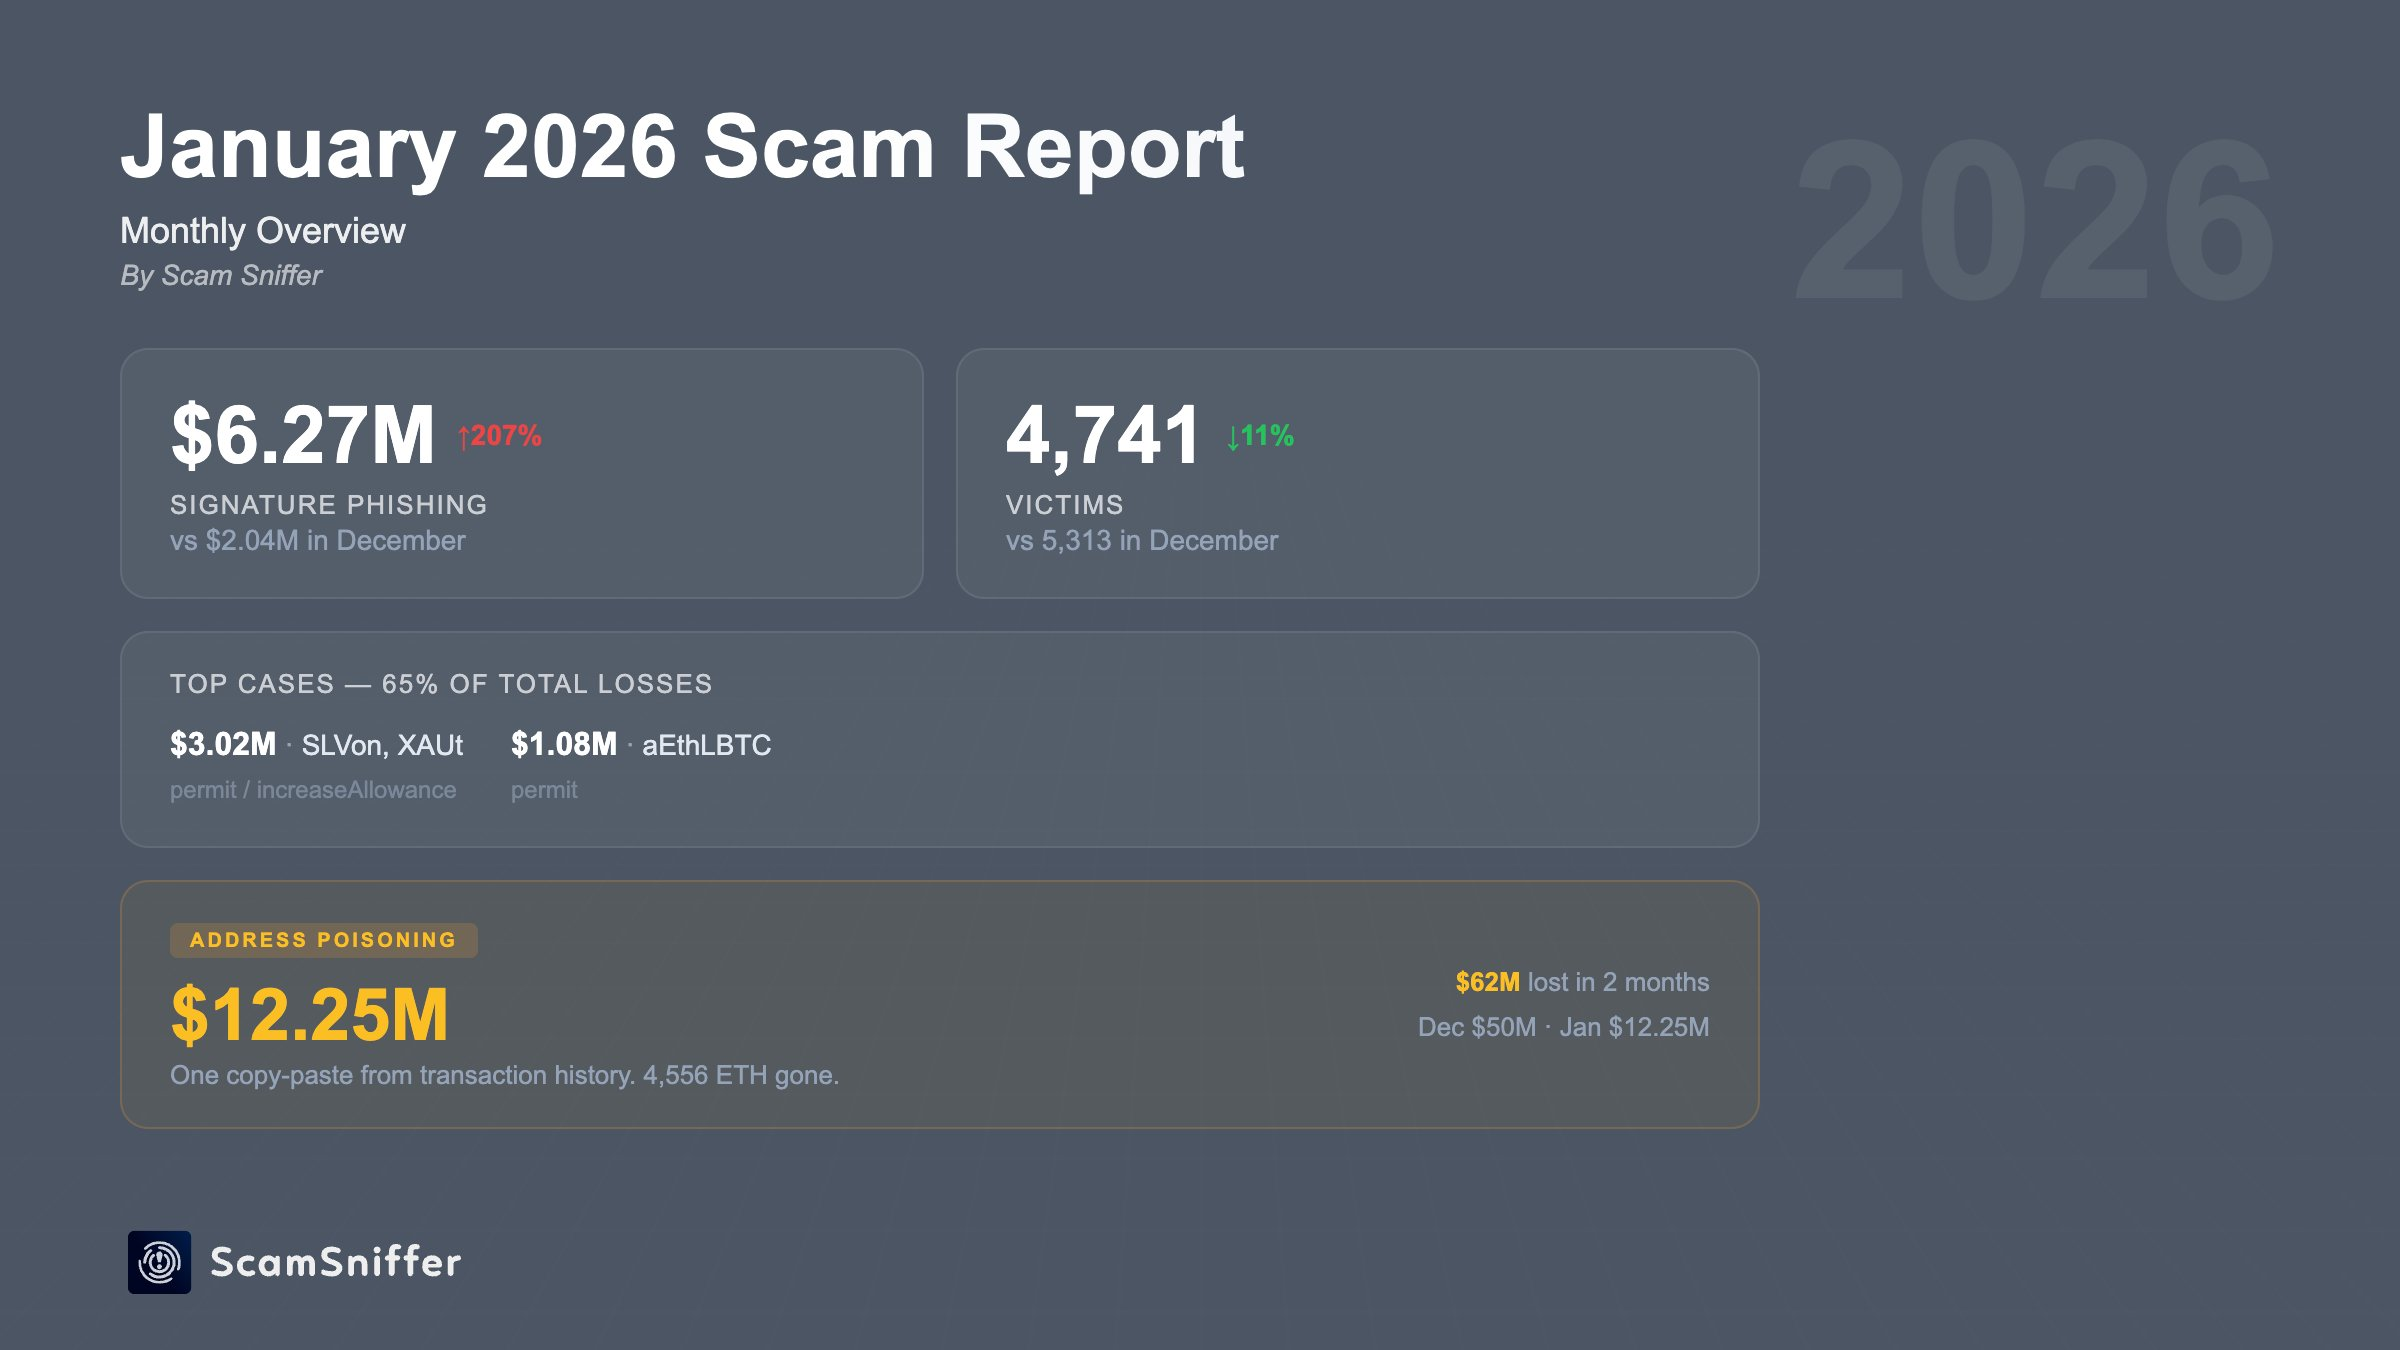
Thiệt hại do lừa đảo tiền điện tử trong tháng Giêng | Nguồn: Công ty bảo mật
Những chức năng này cho phép bên thứ ba có quyền truy cập vô thời hạn để chuyển token từ ví của người dùng, tạo điều kiện cho kẻ tấn công rút cạn tài sản mà không cần phải phê duyệt từng giao dịch cụ thể.
Bên cạnh các cuộc tấn công lừa đảo chữ ký, một hình thức tấn công khác cũng đang gia tăng, được gọi là “đầu độc địa chỉ”. Hình thức này đã khiến một nhà đầu tư mất tới 12,25 triệu USD chỉ trong tháng 1 khi vô tình gửi tiền đến một địa chỉ giả mạo.
Phương pháp “đầu độc địa chỉ” khai thác thói quen của người dùng bằng cách tạo ra các địa chỉ giả mạo hoặc tương tự. Những địa chỉ này được thiết kế để giống với các ký tự đầu và cuối của một địa chỉ ví hợp lệ mà người dùng đã giao dịch trước đó.
Kẻ tấn công hy vọng rằng người dùng sẽ không kiểm tra toàn bộ chuỗi ký tự của địa chỉ và sẽ vô tình sao chép và dán địa chỉ giả mạo từ lịch sử giao dịch của mình.
Cảnh báo từ các chuyên gia bảo mật
Trước sự gia tăng của các vụ việc này, một công ty phát triển ví đa chữ ký đã đưa ra cảnh báo bảo mật khẩn cấp. Họ phát hiện một chiến dịch tấn công xã hội được tổ chức chặt chẽ, nhắm mục tiêu vào người dùng thông qua khoảng 5.000 địa chỉ giả mạo.
Đại diện của công ty cho biết: “Chúng tôi đã xác định được một nỗ lực phối hợp từ các đối tượng xấu nhằm tạo ra hàng nghìn địa chỉ giả mạo, với mục đích đánh lừa người dùng gửi tiền vào các địa chỉ sai. Đây là sự kết hợp giữa kỹ thuật tấn công xã hội và đầu độc địa chỉ.”
Trước tình hình này, công ty khuyến nghị người dùng luôn kiểm tra cẩn thận toàn bộ chuỗi ký tự của bất kỳ địa chỉ nhận nào trước khi thực hiện các giao dịch có giá trị lớn, nhằm tránh rơi vào bẫy của kẻ tấn công.
Tuyên bố miễn trừ: Bài viết này chỉ nhằm mục đích cung cấp thông tin và không phải là khuyến nghị đầu tư. Nhà đầu tư cần tự nghiên cứu kỹ lưỡng trước khi đưa ra quyết định và chúng tôi không chịu trách nhiệm đối với bất kỳ quyết định đầu tư nào của bạn.
Để theo dõi các thông tin mới nhất, hãy thường xuyên cập nhật các nguồn tin uy tín trong lĩnh vực tiền điện tử.
Được đề cập trong bài viết